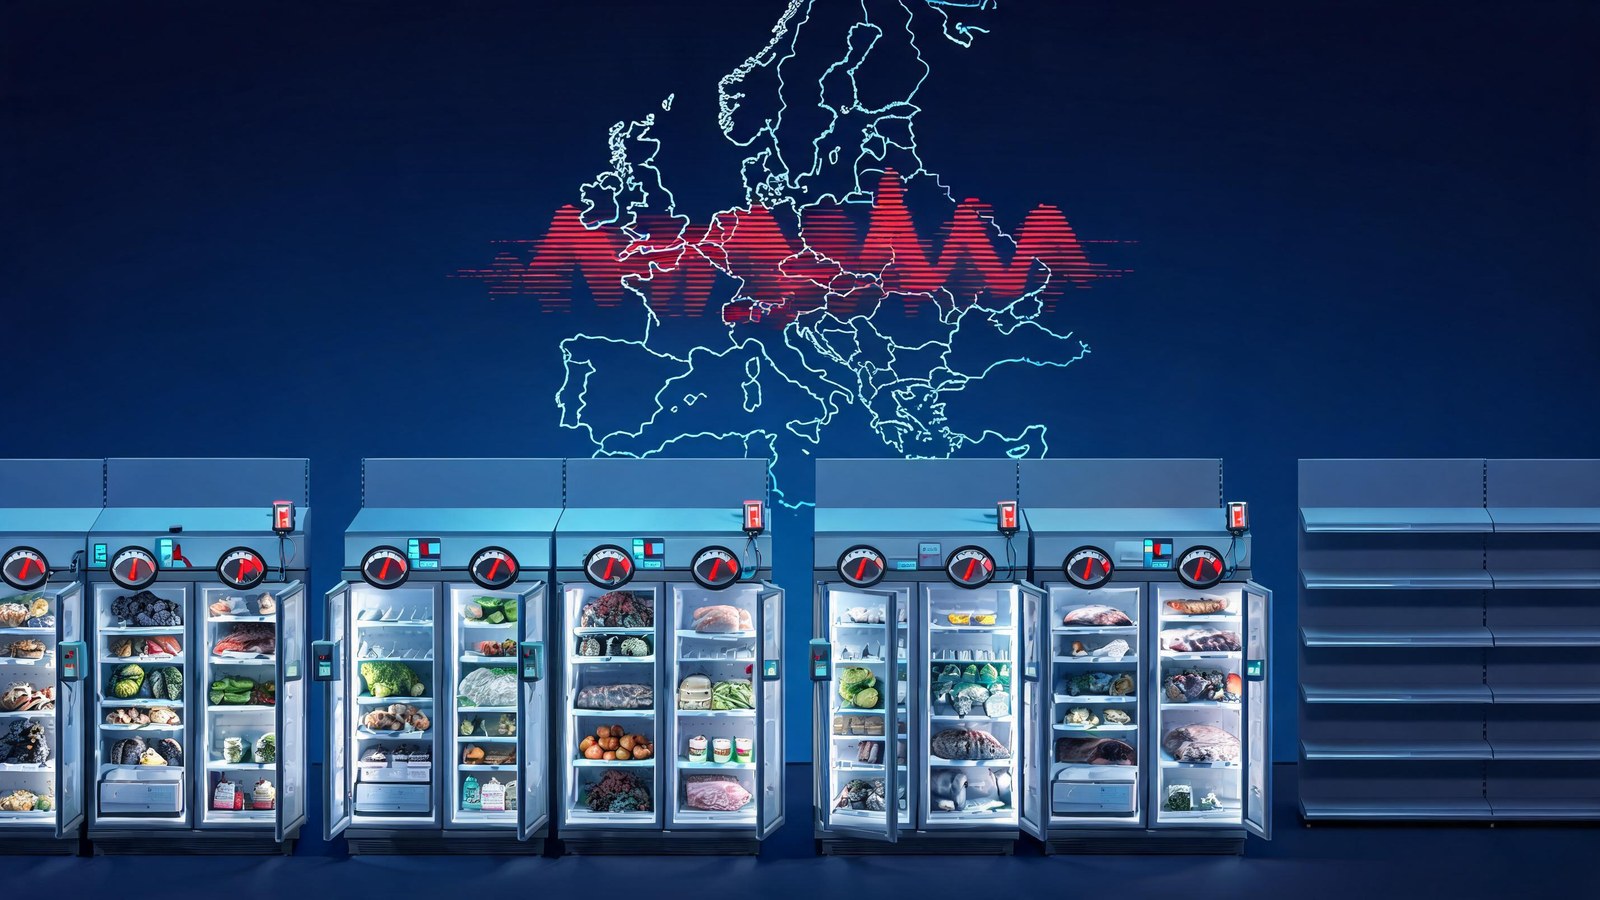
Alle quattro del mattino del 2 novembre, in un supermercato Coop di Catania, il sistema che controlla i reparti surgelati cambia stato. Qualcuno ha impostato lo sbrinamento. Nessun tecnico è entrato in negozio, nessuno ha aperto la porta del magazzino. Il comando arriva da fuori, attraverso la rete. Poche ore dopo lo stesso copione si ripete in altri negozi e in altri Paesi. Non è un guasto: è un accesso non autorizzato, e riguarda chiunque abbia un impianto connesso.
La notte in cui i frigoriferi hanno iniziato a sbrinare
Tra la notte dell'1 e quella del 2 novembre almeno nove Paesi europei hanno registrato la stessa anomalia: Belgio, Estonia, Finlandia, Irlanda, Italia, Lussemburgo, Paesi Bassi, Portogallo e Svezia. In decine di supermercati i sistemi di refrigerazione sono passati in modalità sbrinamento. Le temperature di frigoriferi e congelatori sono salite, in Estonia fino a 50 gradi secondo Sky TG24, e grandi quantità di cibo sono state gettate.
In Italia l'attacco è scattato alle 4:00 del 2 novembre. Secondo Euronews e l'Agenzia per la cybersicurezza nazionale (ACN), sono stati coinvolti almeno quattro supermercati Coop in Sicilia e un esercizio commerciale in Toscana; Sky TG24 precisa che i quattro sono tre a Catania e uno a Palermo. Giuseppe Spadaro, direttore generale del gruppo Radenza che gestisce i supermercati a marchio Coop, ha spiegato che l'attacco ha colpito il sistema di telecontrollo dei reparti surgelati. In alcuni casi il problema è stato risolto, i danni sono in corso di quantificazione, l'ACN è stata contattata e il Copasir, il comitato parlamentare che vigila sui servizi di informazione, si è mosso.
Il Belgio è tra i Paesi più colpiti: decine di negozi di catene diverse, circa 15 dei 700 Carrefour, l'Ikea di Mons, punti Delhaize, Colruyt e Intermarché. Quattro Delhaize in Lussemburgo, 13 SuperValu in Irlanda del gruppo Musgrave, sette Intermarché in Portogallo, raggiunti, secondo il gruppo Mosqueteiros, attraverso un fornitore esterno che gestiva i sistemi di refrigerazione, sei Coop su circa 800 in Svezia. I procuratori federali belgi hanno aperto un'indagine. Nessun gruppo ha rivendicato l'attacco; le indagini sono in corso.
Tre settimane prima, il 12 ottobre 2026, un attacco simile aveva colpito i supermercati francesi. Il commissario europeo all'Agricoltura Christophe Hansen ha parlato di "tentativo deliberato di interrompere la nostra catena di approvvigionamento alimentare e di minare la fiducia dei consumatori". È la lettura corretta: il bersaglio non è il cibo in sé, è la capacità di un sistema distribuito di restare operativo.
Perché dei frigoriferi finiscono nel mirino
Un reparto surgelati moderno non è un elettrodomestico gigante. È un impianto con sensori di temperatura, centraline, valvole, compressori e un sistema di supervisione che parla in rete. Il telecontrollo permette al fornitore di leggere i dati e intervenire da remoto, magari da un'altra città. È comodo e riduce i costi di manutenzione. Ed è anche una porta.
Chi ha colpito non aveva bisogno di violare un impianto fisico. Gli è bastato entrare nel sistema che lo comanda: un'interfaccia web raggiungibile da Internet, un accesso da fornitore, credenziali riutilizzate o troppo semplici. Una volta dentro, ha impostato un ciclo di sbrinamento e se n'è andato. Il danno non arriva da un malware che spegne tutto, ma da un comando legittimo eseguito nel momento sbagliato.
Questo è il punto che riguarda ogni impresa, non solo la grande distribuzione. Gli impianti connessi sono ovunque: celle frigo, magazzini automatizzati, cabine elettriche, pompe, caldaie, sistemi di climatizzazione, linee di produzione. Le tecnologie OT (tecnologie operative) sono nate per funzionare, non per difendersi. Molte sono state progettate decenni fa, quando la rete era un cavo chiuso e nessuno immaginava che qualcuno potesse arrivarci da fuori. Se vuoi il quadro, abbiamo raccolto i concetti base nella guida sulla sicurezza IoT e OT.
Le tre porte che restano aperte
La prima è l'esposizione. Un pannello di controllo raggiungibile da Internet è comodo per chi lo gestisce, ma è anche un bersaglio che si può trovare con una ricerca. Non serve conoscere l'azienda: basta cercare il servizio.
La seconda è l'autenticazione. Password condivise tra reparto e fornitore, password mai cambiate dalla messa in servizio, nessuna MFA (autenticazione a più fattori, il secondo codice oltre alla password). In un impianto industriale questi controlli vengono spesso percepiti come un ostacolo alla manutenzione. Finché non succede qualcosa.
La terza è il fornitore. In Portogallo i sette Intermarché colpiti sono stati raggiunti attraverso un fornitore esterno che gestiva i sistemi di refrigerazione. Non è un dettaglio: significa che la sicurezza del tuo negozio dipende anche dalle scelte di chi manutiene i tuoi impianti. In Svezia Coop ha dichiarato che i negozi colpiti erano collegati a una rete mobile 4G e non al sistema 5G aggiornato, e questo li rendeva più esposti. L'architettura di rete conta quanto la password.
La difesa si chiama segmentazione: separare la rete degli impianti da quella degli uffici e da Internet, mettere un firewall in mezzo e far passare solo il traffico necessario. Ne parliamo in dettaglio in firewall e segmentazione. Non è una misura costosa; è una decisione di progetto che quasi nessuno prende finché non arriva la notte sbagliata.
La continuità operativa si misura in ore
Il danno di questi attacchi non è spettacolare. Non ci sono vittime, non ci sono blackout. C'è cibo buttato, reparti chiusi, personale che lavora con carrelli e termometri, clienti che trovano gli scaffali vuoti. Per un supermercato è un colpo economico e reputazionale; per un'impresa con magazzino refrigerato è la stessa cosa con un altro nome.
La catena del freddo è un processo digitale prima che fisico. Se il sistema che la controlla si comporta in modo anomalo, la merce deperisce mentre l'organizzazione cerca di capire se è un guasto o un attacco. La differenza tra le due ipotesi cambia tutto: un guasto si ripara, un attacco si contiene. Per questo il piano di continuità operativa deve prevedere anche lo scenario cyber, con procedure scritte, numeri di emergenza, ruoli e una copia offline dei parametri degli impianti.
E poi ci sono i contratti. Se il telecontrollo è in mano a un fornitore, servono clausole chiare: chi risponde di cosa, quali accessi sono ammessi, con quale autenticazione, come vengono registrati i log, quanto tempo serve per ripristinare. La sicurezza della supply chain non è un documento da allegare e dimenticare: è la domanda che fai al fornitore prima di firmare, e la verifica che fai dopo.
Sette misure da mettere in agenda
Un elenco ragionevole, in ordine di priorità.
- Fai l'inventario di tutto ciò che è connesso: impianti, centraline, sensori, gateway, pannelli di telecontrollo. Se non sai quante porte hai, non puoi chiuderle.
- Verifica cosa è raggiungibile da Internet. Un controllo periodico dall'esterno, fatto da chi sa cosa cercare, vale più di un questionario.
- Togli le interfacce di controllo dalla rete pubblica. L'accesso remoto passa da una VPN (rete privata virtuale) o da un accesso intermediato, con utenti nominali e registrazione delle sessioni.
- Cambia le credenziali di fabbrica, elimina gli account condivisi, attiva la MFA dove il sistema lo consente. Se il sistema non lo consente, mettilo in conto come rischio e pianifica la sostituzione.
- Segmenta la rete OT da quella IT e da Internet. Regole minime, firewall industriale, nessuna scorciatoia per comodità.
- Accendi il monitoraggio: log degli accessi remoti, allarmi sulle variazioni dei setpoint (i valori impostati) e sulle modifiche di configurazione. Lo sbrinamento impostato alle quattro del mattino è un evento che un buon sistema segnala.
- Scrivi e prova il piano di continuità: chi chiama chi, come si raffredda la merce, come si isola un impianto, come si comunica ai clienti.
Se l'allarme suona alle quattro del mattino
Spegnere e riavviare è la prima reazione. Spesso è la mossa sbagliata: si perdono le prove e si cancella la traccia di come l'attaccante è entrato. La sequenza corretta vale per qualsiasi impresa: isolare senza distruggere, conservare i log, attivare il referente interno e il fornitore, contattare l'ACN e, se serve, le forze dell'ordine. Le prime ore decidono la qualità dell'indagine e la velocità del ritorno alla normalità. Abbiamo descritto il metodo in incident response: le prime 24 ore.
Un aspetto spesso trascurato è la comunicazione. Se un reparto è chiuso, i clienti lo scoprono comunque. Dire cosa è successo, cosa è stato isolato e quando tornerà tutto normale riduce il danno reputazionale più di un silenzio. Non serve raccontare dettagli tecnici: serve dimostrare che qualcuno ha il controllo della situazione.
Lunedì mattina, dieci minuti
Non serve aspettare il prossimo attacco per sapere se sei esposto. La prima domanda è una sola: quali dei tuoi impianti rispondono a un indirizzo raggiungibile da Internet? Se la risposta non è immediata, il problema è di visibilità, non di tecnologia. Il passo successivo è altrettanto concreto: chiedi al fornitore del telecontrollo chi ha accesso, con quale autenticazione e come vengono conservati i log. Sono due domande che puoi fare lunedì mattina, senza aspettare un budget.
Euronews, Attacco cyber ai frigoriferi dei supermercati in almeno nove Paesi europei, 2026, https://it.euronews.com/2026/11/03/attacco-cyber-ai-frigoriferi-dei-supermercati-in-almeno-nove-paesi-europei
Sky TG24, Attacchi hacker agli elettrodomestici, i dispositivi a rischio, 2026, https://tg24.sky.it/tecnologia/2026/11/03/attacchi-hacker-elettrodomestici-dispositivi-rischio-quali-sono